

L'articolo analizza le implicazioni normative, etiche e organizzative della Shadow AI, evidenziando i rischi di compliance legati al GDPR, all'EU AI Act e alle novità introdotte dal D.lgs. 179/2006. Per valorizzare l'IA come moltiplicatore di produttività ed evitarne l'uso sommerso, viene delineata una governance integrata fondata su presidi tecnologici, politiche aziendali di trasparenza, adeguamento dei Modelli ex D.lgs. 231/2001 e programmi orientati all'AI literacy. Al centro rimane l'imprescindibile principio dell'human in the loop, presidio fondamentale di responsabilità professionale, algoretica e reale innovazione antropocentrica
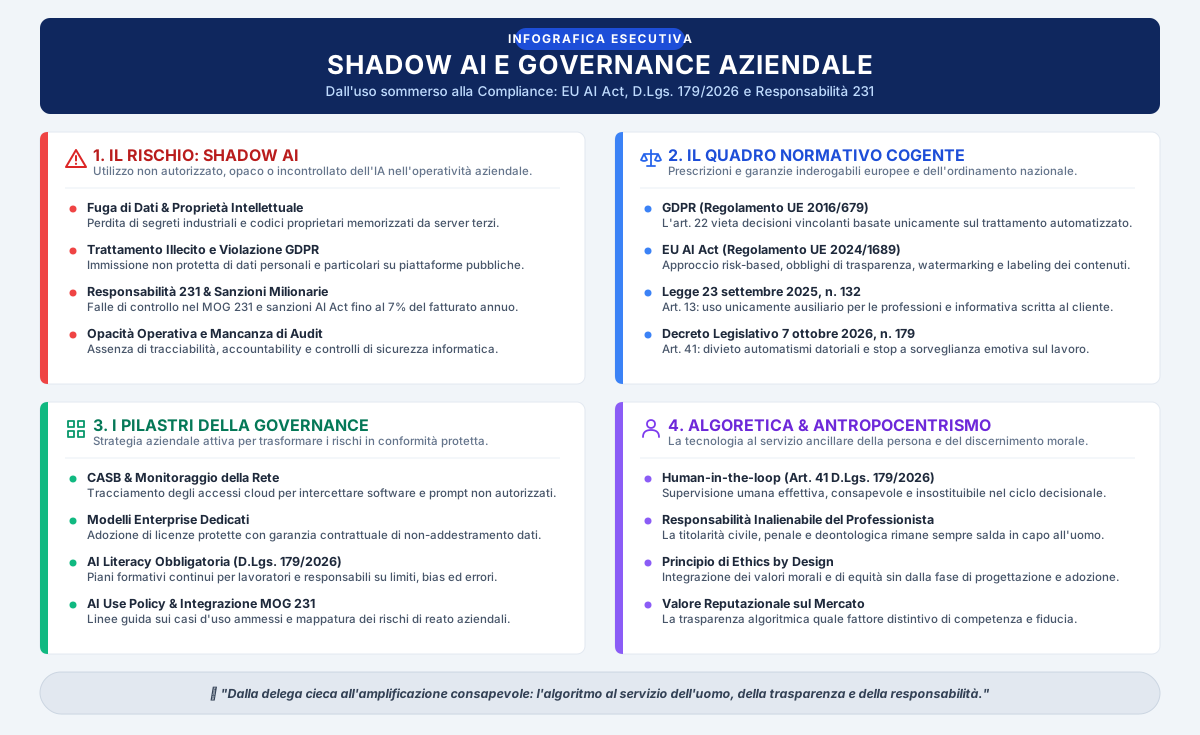
Un fenomeno silenzioso sta ridisegnando i confini della sicurezza informatica, della compliance e dell'organizzazione del lavoro: la Shadow AI ("Intelligenza Artificiale ombra"). Con questo termine si indica qualsiasi utilizzo, sviluppo o integrazione di strumenti di IA che avviene all'insaputa del reparto IT e della direzione aziendale o che si insinua, in modo nascosto, non dichiarato e talvolta persino subdolo tra le routine lavorative quotidiane.
Certamente l'Intelligenza Artificiale non è un nemico da combattere o una minaccia da demonizzare. Per le aziende, le organizzazioni e i professionisti, i modelli linguistici e gli algoritmi avanzati rappresentano uno straordinario moltiplicatore di produttività. Consentono di sintetizzare moli enormi di informazioni, elaborare in modo schematico dati o calcoli complessi in tempi prima impensabili, accelerare la ricerca, snellire la stesura dei testi, semplificare l'ottenimento di risultati di calcoli complessi e aprire la strada a concrete forme di innovazione. Il vero nodo della questione non è quindi l'uso della tecnologia — che resta opportuno e ormai necessario e scontato — ma la sua presenza sommersa e priva di regole.
Quando l'IA viene usata nell'ombra, perfino se mossa dalle migliori intenzioni operative, la struttura — che si tratti di un'azienda, un'organizzazione o un professionista — finisce per esporsi a pericoli concreti e profondi, che possiamo sintetizzare schematicamente come segue.
-
Perdita di proprietà intellettuale e segreto industriale - Affidare dati di clienti o utenti, codici sorgente o strategie riservate a piattaforme prive di protezione significa far uscire informazioni preziose dal perimetro sicuro dell'attività, lasciandole memorizzare su server esterni per addestrare i modelli.
-
Violazione del GDPR (Regolamento UE 2016/679) - Inserire dati personali in strumenti ad accesso pubblico costituisce un trattamento illecito. Questo espone alle pesantissime sanzioni previste dall'art. 83, par. 5 (fino al 4% del fatturato globale) e bypassa le garanzie dell'art. 22, che vieta di affidare decisioni vincolanti a processi del tutto automatizzati.
-
Mancata conformità all'AI Act europeo (Regolamento UE 2024/1689) - L' Unione Europea ha scelto un approccio fondato sulla gestione del rischio. L'utilizzo sommerso azzera le tutele previste per i contesti ad "alto rischio" (quali la selezione del personale, la valutazione del credito, l'accesso alle prestazioni sanitarie e l'ordine pubblico), dove la norma esige massima trasparenza, tracciabilità e controllo umano. Inoltre, l'uso sommerso di chatbot (agenti software conversazionali fondati su modelli linguistici di grandi dimensioni capaci di simulare l'interazione intersoggettiva e la comunicazione umana) o generatori di contenuti ignora gli obblighi di etichettatura pensati per contrastare l'opacità e la disinformazione, provocando seri contraccolpi legali ed economici. Questi consistono nel watermarking e labeling. Si tratta di due risposte tecnologiche e normative per affrontare una delle sfide più grandi del nostro tempo: saper distinguere ciò che è reale e umano da ciò che è stato creato artificialmente da un computer. Il watermarking è una sorta di "marchio di fabbrica" invisibile, la filigrana digitale. Quando un'Intelligenza Artificiale genera un'immagine, un video o un brano musicale, il software nasconde all'interno del file una firma digitale. Questo codice non altera la qualità dell'immagine e non disturba l'orecchio di chi ascolta l'audio, ma è strutturato in modo da resistere anche se il file viene rimpicciolito, tagliato o modificato. Solo speciali programmi di scansione riescono a leggerlo, permettendo di risalire con certezza alla macchina che ha originato quel contenuto. Il labeling, invece, è l'etichetta esplicita, l'avviso chiaro e visibile – come la scritta "Generato con IA" che compare nei post dei social network – che ci avverte che quello che stiamo guardando non è una fotografia reale o un testo scritto da un autore umano. Il suo scopo principale è la trasparenza immediata, essenziale per combattere la diffusione di notizie false o di deepfake ingannevoli.
-
Violazione della normativa nazionale e del D.lgs. 179/2026 — A livello italiano, far agire l'IA al coperto tradisce la visione dell'algoretica e della centralità dell'uomo. Questo quadro di garanzie, inizialmente tracciato dalla Legge 23 settembre 2025, n. 132 - Disposizioni e deleghe al Governo in materia di intelligenza artificiale, ha trovato il proprio compimento esecutivo e sanzionatorio con l'emanazione del Decreto Legislativo 7 ottobre 2026, n. 179 - Adeguamento della normativa nazionale alle disposizioni del regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, che stabilisce regole armonizzate sull'intelligenza artificiale, in materia di poteri delle Autorità' nazionali e di utilizzo dell'intelligenza artificiale nella formazione (in vigore dal 23 ottobre 2026). L'utilizzo sommerso della Shadow AI infatti, viola direttamente l'art. 41 del Decreto legislativo appena citato. Esso disciplina l'impiego dell'IA nei processi decisionali aziendali e nell'organizzazione del lavoro. La norma vieta espressamente automatismi decisionali opachi o discriminatori nella gestione delle risorse umane, nell'assegnazione delle mansioni e nella valutazione delle carriere, imponendo sempre una supervisione umana effettiva, consapevole e documentabile . A ciò si affianca il divieto perentorio di utilizzare sistemi di Intelligenza Artificiale per inferire o monitorare le emozioni dei lavoratori sul luogo di lavoro, nonché la riaffermazione delle tutele contro il controllo a distanza sancite dall'art. 4 della Legge 20 maggio 1970, n. 300 - Norme sulla tutela della libertà e dignità dei lavoratori, della libertà sindacale e dell'attività sindacale nei luoghi di lavoro e norme sul collocamento (Statuto dei Lavoratori). Sul piano della responsabilità aziendale, il D.lgs. 179/2026 raccorda le violazioni nazionali ai massimali dell'articolo 99 dell'EU AI Act — che per le condotte più gravi e l'uso di pratiche vietate possono raggiungere i 35 milioni di euro o fino al 7% del fatturato annuo globale dell'impresa — e interpella direttamente la responsabilità amministrativa degli enti ai sensi del Decreto Legislativo 8 giugno 2001, n. 231 - Disciplina della responsabilità amministrativa delle persone giuridiche, delle società e delle associazioni anche prive di personalità giuridica, a norma dell'articolo 11 della legge 29 settembre 2000, n. 300. L'assenza di tracciabilità tipica della Shadow AI manda in corto circuito i flussi informativi e i protocolli di controllo preventivo: se un sistema non dichiarato cagiona un danno o integra un reato presupposto, l'organizzazione rischia di non poter dimostrare l'efficace attuazione del proprio controllo e della governance interna sull'utilizzo improprio dei sistemi tecnologici, esponendosi a pesanti sanzioni pecuniarie o interdittive per colpa organizzativa.
Entrando nel campo specifico delle attività professionali, di consulenza e aziendali, avvalersi dell'IA per redigere perizie, pareri o relazioni tecniche offre un supporto di enorme valore, ma richiede una rigorosa trasparenza nei confronti del cliente e del pubblico in generale. Il quadro delle regole impone oggi un'esplicita dichiarazione d'uso articolata su due binari ben definiti.
-
Il livello Nazionale (Italia): la succitata Legge 23 settembre 2025, n. 132 (in vigore dal 10 ottobre 2025) chiarisce all'articolo 13 che l'IA ha una funzione unicamente ausiliaria per le professioni intellettuali (sia ordinistiche che non ordinistiche). Può affiancare il lavoro umano per compiti strumentali e di supporto, ma non può mai sostituirlo. Per questo la legge rende obbligatoria un'informativa scritta preventiva al cliente, formulata con un linguaggio trasparente, semplice ed esaustivo. Il D.lgs. 179/2006 affianca a questo obbligo quello formativo (art. 4 dell'EU AI Act), vincolando i professionisti e i datori di lavoro all'alfabetizzazione continua dei propri collaboratori o di se stessi (AI Literacy).
- Livello Europeo: l'articolo 50 dell'AI Act stabilisce precise responsabilità per i deployer (ovvero chi impiega l'IA nella propria attività). Chiunque — azienda, organizzazione o professionista — utilizzi l'IA per creare o modificare materiali visivi, audio o testi (come articoli o campagne di comunicazione), oppure gestisca interazioni finalizzate al business tramite assistenti virtuali, deve garantire una chiara disclosure (trasparenza): serve rendere evidente l'origine sintetica dei contenuti (tramite watermarking o labeling) o comunque informare l'utente che sta interagendo con un sistema automatizzato. Restano escluse da tale obbligo soltanto le operazioni puramente di calcolo o gestione interna prive di autonomia generativa o predittiva.
Tutto questo ruota attorno a un principio cardine: l'human in the loop (l'essere umano nel "ciclo", ovvero nel circuito decisionale). La decisione non può mai essere del tutto delegata alla macchina: la responsabilità civile, penale, disciplinare e deontologica fa sempre e comunque capo al professionista o all'organizzazione che firma l'atto. Tacere l'utilizzo dell'IA o accettarne i risultati senza una scrupolosa revisione critica espone a contestazioni sul piano civile e a sanzioni sul piano disciplinare.
La questione si intreccia strettamente con l'algoretica, il campo di studio che indaga i doveri etici legati agli algoritmi, mettendo la tutela della persona e la trasparenza al centro dello sviluppo tecnologico, secondo il principio dell'ethics by design. È proprio per questo che il quadro normativo italiano, reso pienamente operativo dal D.lgs 179/2026 e coordinato dall'azione congiunta di AgID, ACN e Garante per la protezione dei dati personali, vieta di consegnare il potere decisionale ai soli modelli automatizzati nei settori sensibili e critici, quali la gestione dei lavoratori, i procedimenti giudiziari, le diagnosi mediche e la sicurezza pubblica.
Fermare l'innovazione imponendo divieti è una scelta miope e anacronistica, che che innesca quello che gli esperti definiscono il "paradosso del divieto": in assenza di alternative interne praticabili e autorizzate, collaboratori e professionisti ricorrono comunque a soluzioni esterne in totale autonomia, spingendo gli utilizzi completamente fuori dai radar del controllo aziendale. La vera strada è costruire una governance matura e consapevole attraverso lo sviluppo di alcune strategie cardine.
-
Monitorare l'ambiente di lavoro con soluzioni CASB (Cloud Access Security Brokers), ossia sistemi di protezione dedicati che vigilano tra gli utenti e il cloud per individuare l'utilizzo di software non autorizzati e mettere al sicuro i dati scambiati.
-
Ascoltare la propria rete di dipendenti, collaboratori e professionisti, magari attraverso indagini interne anonime, per comprendere di quali strumenti abbiano davvero bisogno per lavorare meglio.
-
Contrastare l'analfabetismo digitale (AI illiteracy) promuovendo l'alfabetizzazione sull'IA (AI literacy), in linea con quanto espressamente richiesto dal quadro normativo europeo. Non si tratta di una mera raccomandazione organizzativa, ma di un preciso obbligo di legge. L'articolo 4 dell'AI Act impone infatti ai deployer di adottare misure proporzionate per sviluppare l'alfabetizzazione in materia di IA del proprio personale. Questo dovere formativo a carico di datori di lavoro e strutture professionali è stato formalmente recepito e reso vincolante nell'ordinamento italiano dal D.lgs. 179/2026. Solo comprendendo la natura probabilistica dei Large Language Models (LLM) — e i relativi rischi di "allucinazioni" e distorsioni (bias) — si può passare da un utilizzo subìto o ingenuo a un'adozione critica, consapevole e sicura. Occorre adottare misure di formazione proporzionate alle competenze e ai ruoli di ciascun operatore. Solo permettendo a tutti di comprendere davvero il funzionamento, le potenzialità, i limiti e i rischi degli strumenti algoritmici si può passare da un utilizzo subìto o improvvisato a un'adozione davvero consapevole, critica e sicura. Fornire ai lavoratori le capacità necessarie per identificare i malfunzionamenti dell'algoritmo e mantenere un effettivo controllo umano disinnesca alla radice la propensione a impiegare software non tracciati (Shadow AI).
-
Offrire soluzioni protette e linee guida chiare (AI Use Policy), per cui il passo fondamentale consiste nell'abbandonare l'uso dei piani individuali per adottare versioni "Enterprise" (come Copilot per Microsoft 365, ChatGPT Enterprise, Claude o Gemini in configurazione aziendale). Queste piattaforme garantiscono un'amministrazione centralizzata, la gestione degli accessi e la certezza contrattuale che i dati riservati non vengano memorizzati o riutilizzati dai fornitori per addestrare modelli pubblici. Tutto questo deve essere disciplinato da un'apposita AI Use Policy aziendale, che stabilisca i casi d'uso ammessi, i dati tassativamente esclusi (ad esempio, i segreti industriali o i dati personali sensibili), nonché le procedure di audit e adeguata supervisione umana. L'adozione di un'AI Use Policy non rappresenta più soltanto una buona prassi organizzativa, ma lo strumento indispensabile per adempiere ai precetti dell'art. 41 del D.lgs. 179/2026 sulle decisioni organizzative (prevenendo automatismi privi di controllo umano) e per aggiornare in modo coerente i protocolli preventivi del Modello di Organizzazione e Gestione (MOG) ai sensi del D.lgs. 231/2001. Senza policy trasparenti e tecnologie sicure fornite internamente, i collaboratori saranno inevitabilmente indotti a operare nell'ombra.
In conclusione, come ho analizzato con un taglio prevalentemente sociologico nel mio contributo Governare l'algoritmo: antropocentrismo, algoretica e le nuove frontiere dell'Intelligenza Artificiale, l'IA può rappresentare, se utilizzata correttamente e con competenza, un eccezionale amplificatore del talento umano e dell'efficienza organizzativa. L'attuazione organica del D.lgs. 179/2026 e il severo raccordo con il regime sanzionatorio europeo e con la responsabilità connesse al D.lgs. 231/2001 impongono tuttavia alle organizzazioni un cambio di passo strutturale. Portare la Shadow AI fuori dalle ombre per ricondurre l'utilizzo dell'IA nel solco della trasparenza e delle norme non significa frenare l'innovazione, ma darle valore mettendola in sicurezza e tutelando l'integrità aziendale. Affrontare proattivamente i rischi di compliance legati al trattamento dei dati, all'aggiornamento dei presidi organizzativi interni e alla formazione obbligatoria è l'unica via per trasformare una probabile fonte di responsabilità amministrativa in una leva distintiva di reputazione, competenza e precisione. Solo in questo modo si potrà trasformare una potenziale minaccia per la sicurezza in una leva distintiva di reputazione, competenza, precisione e reale innovazione, purché il baricentro rimanga fisso sulla persona umana, all'insegna dell'algoretica e dell'antropocentrismo.
Crea il tuo sito web con Webador